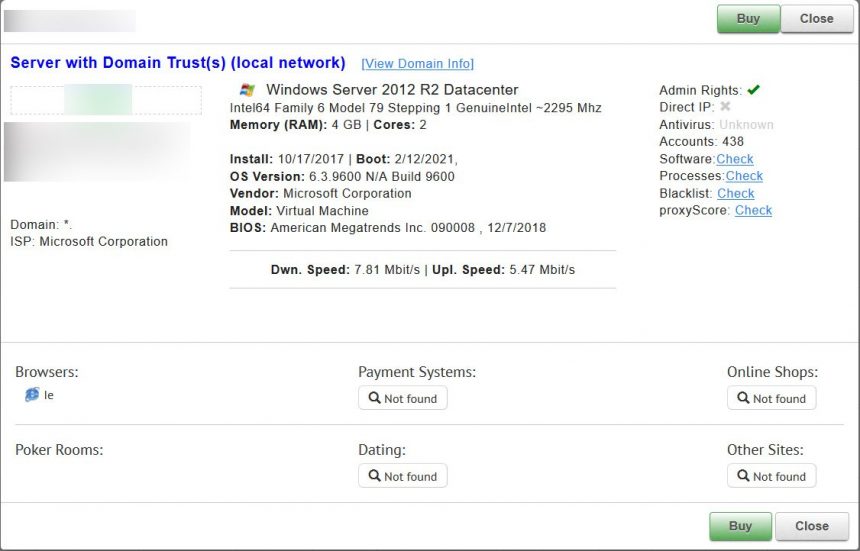

Il noto servizio di accesso in remoto di Microsoft sembrerebbe essere vittima di un gigantesco furto di credenziali.
1,3 milioni di credenziali rubate
Più di un milione di account e le relative password di Windows Remote Desktop sarebbero finite in rete, in vendita su un vero e proprio marketplace nel dark web (immagine in alto). Le credenziali rubate permettono l’accesso a reti aziendali con conseguenze che possono rivelarsi dannose e molteplici, come il furto di dati. Il furto di password RDP è molto diffuso sul web, tant’è che si stima che il 70-80 % delle violazioni di rete con attacchi ransomware siano attribuibili a questo tipo di pratica.
Nel caso in cui foste amministratori di un server di accesso remoto, per sapere se sia stato coinvolto nel furto è possibile richiedere una verifica su questo sito.
E voi, cosa ne pensate di questo furto di credenziali? Diteci la vostra opinione nei commenti.
Articolo di Windows Blog Italia
Fonte | BleepingComputer