
Microsoft ha annunciato di aver messo fine a EvilTokens, un pericoloso tool basato sull’AI utilizzato da cybercriminali per il phishing.
Microsoft blocca EvilTokens
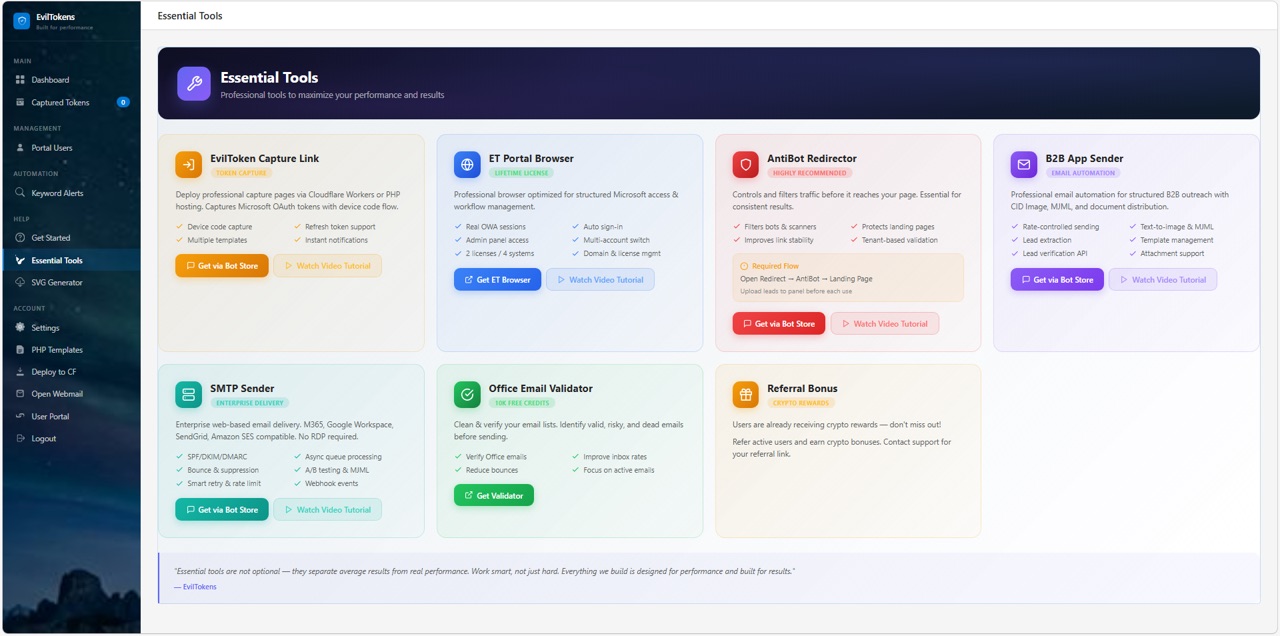
Microsoft ha intrapreso azioni per interrompere le attività di EvilTokens, un chatbot utilizzato da cybercriminali utilizzato per accedere agli account email tramite tecniche di phishing avanzate. Microsoft ha identificato e sequestrato centinaia di siti e domini che servivano da infrastruttura interrompendo le operazioni definitivamente. EvilTokens è stato utilizzato per compromettere 12000 di caselle di posta elettronica di 10000 aziende nel mondo.
Microsoft ha smantellato EvilTokens, una potente piattaforma per la criminalità informatica che utilizzava l’intelligenza artificiale in ogni fase della catena di attacco, dalla compromissione degli account di posta elettronica alla progettazione di complesse strategie per frodi e truffe finanziarie. Sebbene EvilTokens consentisse ai criminali informatici di accedere agli account di posta elettronica, il fulcro del servizio era un chatbot basato sull’intelligenza artificiale in grado di analizzare la casella di posta della vittima e aiutare i criminali a identificare relazioni di fiducia, autorizzazioni di pagamento e responsabilità sensibili, nonché altre circostanze in cui la frode aveva maggiori probabilità di successo. La piattaforma poteva persino suggerire strategie fraudolente, tra cui la creazione di messaggi che impersonavano contatti fidati per aiutare i criminali a indurre le vittime a compiere azioni fraudolente.
In breve, l’intelligenza artificiale non si limitava ad aiutare gli aggressori a scrivere messaggi più convincenti. Li aiutava a decidere chi prendere di mira, chi impersonare e come sfruttare al meglio la relazione per estorcere quanto più denaro possibile.
A pochi mesi dal lancio, avvenuto nel febbraio 2026, EvilTokens era già stato collegato a oltre 12.000 caselle di posta elettronica compromesse in più di 10.000 organizzazioni in tutto il mondo, a dimostrazione della rapidità con cui il servizio si è diffuso. Microsoft ha rilevato le maggiori concentrazioni di attività fraudolente negli Stati Uniti, in Canada, nel Regno Unito, in Australia, in India e in Francia. Le organizzazioni colpite operavano in diversi settori, dalla distribuzione all’ingrosso e all’edilizia, ai servizi finanziari, al settore immobiliare, all’istruzione superiore e alla sanità. In collaborazione con i partner, Microsoft ha sequestrato 50 siti web utilizzati per gestire il servizio e disabilitato oltre 150 domini aggiuntivi collegati alla sua infrastruttura di supporto. Nel Regno Unito, la squadra anticrimine informatico del Metropolitan Police Service ha arrestato due uomini sospettati di reati connessi alla presunta gestione di EvilTokens.
Ma il significato di EvilTokens va oltre la sua rapida crescita e la sua portata globale. Offre un monito precoce su ciò che accade quando i criminali informatici combinano l’accesso rubato con un’intelligenza artificiale in grado di comprendere il funzionamento di un’organizzazione.
Cosa ne pensate della faccenda? Scrivete la vostra opinione nei commenti.
Articolo di Windows Blog Italia
Fonte | Microsoft