I servizi Microsoft sarebbero vittima di un nuovo exploit che sfrutta i disservizi degli scorsi giorni per diffondere phishing.
Attacchi phishing sfruttano il disservizio
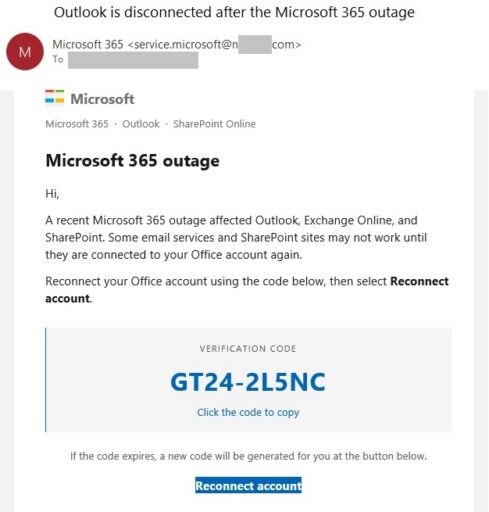
Stando al report dei ricercatori di sicurezza, i numerosi disagi causati dai disservizi che hanno afflitto i servizi Microsoft a partire dal 12 al 14 novembre sarebbero sfruttati per veicolare attacchi phishing. Nello specifico nelle medesime ore nelle quali si sono verificati i problemi con i servizi Microsoft, sono state invite false email di supporto contenenti link a siti fraudolenti che richiedono le credenziali per accedere ai servizi al fine di rubarle agli utenti. I finti messaggi di supporto sono stati sfruttati per impersonare notifiche di Microsoft 365 e incoraggiare le vittime a cliccare sui i link infetti, per sbloccare i propri account bloccati, per riconnettersi ai servizi o per ripristinare i messaggi andati persi a causa dei disservizi attraverso messaggi allarmistici e sfruttando il panico generato e la disinformazione circolata.
Il 13 novembre 2026, Microsoft Threat Intelligence ha rilevato una campagna di phishing coordinata e su larga scala, mirata a organizzazioni di diversi settori in tutto il mondo. Gli autori della minaccia hanno utilizzato email di phishing camuffate da legittime notifiche di stato del servizio Microsoft 365 per indurre i destinatari a cliccare su un link dannoso. I messaggi creavano un falso senso di urgenza, affermando che le email erano state bloccate a causa di un’interruzione del servizio e sarebbero state eliminate entro 24 ore, a meno che il destinatario non avesse intrapreso azioni per ripristinarle. Questo comportamento è coerente con le precedenti campagne di attacco, che cercano costantemente di sfruttare eventi globali di rilievo per le loro tecniche di ingegneria sociale.
A questo proposito il consiglio rimane sempre quello di fare attenzione alle e-mail sospette, e più in generale di non cliccare su link insoliti o scaricare e aprire file di dubbia provenienza. Trovate una guida per difendervi dal phishing in quest’altro articolo.
Che ne pensate di questa vicenda? Vi siete già imbattuti in questo tipo di phishing? Fatecelo sapere nei commenti.
Articolo di Windows Blog Italia
Fonti | 1, 2